Domain harz-ferienwohnung24.de kaufen?
Wir ziehen mit dem Projekt
harz-ferienwohnung24.de um.
Sind Sie am Kauf der Domain
harz-ferienwohnung24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain harz-ferienwohnung24.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
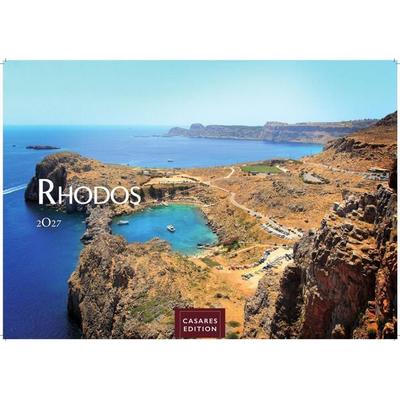
Rhodos Kalender 2027 – Wandkalender | Fotokalender Griechenland 35x50cm Großformat, Premium Qualität, Urlaub, Ferien, Reise & Lifestyle – Perfekt fürEntdecken Sie Das Atemberaubende Inselparadies Rhodos Mit Unserem Exklusiven Kalender 2027. Dieser Hochwertige Wandkalender Zeichnet Sich Durch Wunderschöne Fotografien Der Insel Aus – Von Den Malerischen Stränden Bis Zu Historischen...24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Entspannung leicht gemacht - Meditieren für Anfänger (Ruhe, Entspannung, Erholung, Meditation, Regeneration) - Patrick Lynen, Audio, 4057664472748Entspannung Leicht Gemacht - Meditieren Für Anfänger (ruhe, Entspannung, Erholung, Meditation, Regeneration) Von Patrick Lynen, Lynen Media Gmbh, Sprecher: Markus Kästle, Sprache: Deutsch6,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Auszeit-Hotels in Deutschland bieten Entspannung und Erholung für gestresste Urlauber an?
In Deutschland bieten viele Hotels Auszeiten für gestresste Urlauber an, darunter das Schlosshotel Kronberg im Taunus, das Wellnesshotel Jagdhof in Bayern und das Strandhotel Fischland in Mecklenburg-Vorpommern. Diese Hotels bieten verschiedene Entspannungs- und Erholungsmöglichkeiten wie Wellnessanwendungen, Yoga-Kurse und Ruheoasen, um den Gästen eine Auszeit vom Alltag zu ermöglichen. Die idyllische Lage, die hochwertige Ausstattung und das umfangreiche Angebot an Aktivitäten machen diese Hotels zu beliebten Zielen für Erholungssuchende. **
-
Was ist der Unterschied zwischen Ferien, Urlaub und Reise?
Ferien beziehen sich in der Regel auf eine längere Pause von der Schule oder dem Arbeitsplatz, während Urlaub eine geplante Auszeit von der Arbeit ist. Eine Reise hingegen bezieht sich auf das Unterwegssein an einen anderen Ort, sei es für Ferien oder Urlaub. Ferien und Urlaub können also Teil einer Reise sein. **


Welche Aktivitäten bevorzugst du in deiner Freizeit zur Entspannung und Erholung?
In meiner Freizeit bevorzuge ich Yoga, da es mir hilft, meinen Geist zu beruhigen und meinen Körper zu entspannen. Außerdem genieße ich lange Spaziergänge in der Natur, um frische Luft zu schnappen und den Kopf freizubekommen. Abends lese ich gerne ein gutes Buch, um abzuschalten und mich zu entspannen. **
Welche Aktivitäten bevorzugen Menschen zur Erholung und Entspannung in ihrer Freizeit?
Menschen bevorzugen Aktivitäten wie Spaziergänge in der Natur, Lesen oder Musik hören, um sich zu erholen und zu entspannen. Sportliche Betätigungen wie Yoga, Schwimmen oder Radfahren sind ebenfalls beliebt. Viele genießen auch das Reisen oder das Treffen mit Freunden und Familie in ihrer Freizeit. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bieber-Geske, Steffi: Zauberhafte Ferien im Harz - Lilly, Nikolas und die HexenZauberhafte Ferien im Harz - Lilly, Nikolas und die Hexen , Seit Lilly vor Jahren im Puppentheater "Die kleine Hexe" gesehen hat, jagen ihr die sagenumwobenen Zauberinnen Angst ein. Weil das jedoch weder Lillys großer Bruder Nikolas noch ihre Eltern wissen, verbringt die Familie die Ferien diesmal ausgerechnet in der Nähe des Hexentanzplatzes in Thale. Doch dann begegnet die Familie im Wald zwei Kindern im Cowboy-Outfit und die neue Freundschaft mit Josefine und Josh lenkt Lilly wunderbar ab. Die Geschwister stellen fest, dass der Harz tatsächlich ein zauberhafter Ort ist. Zwischen Halberstadt, Quedlinburg und Wernigerode warten wunderschöne Täler und Berge, verwunschene Gärten, Märchenschlösser, Burgruinen sowie tolle Spielplätze und Parks auf sie. Bei Fahrten mit der Brockenbahn und aufregenden Besuchen im Bergwerk, in der Tropfsteinhöhle und in verschiedenen Museen vergehen die Ferien wie im Hexenbesen-Flug. Bei einem Waldspaziergang stößt die Familie auf den Garten von Kräuterhexe Lina, die eher an eine Prinzessin erinnert als an eine böse Zauberin. Von Lina erfährt Lilly, was es mit der Magie tatsächlich auf sich hat. Und plötzlich wird aus Lilly selbst eine kleine Hexe ... Ferienabenteuer für Kinder und Reiseführer für Familien: die Kinderbuch-Serie "Lilly und Nikolas" Wenn die Geschwister Lilly und Nikolas mit ihren Eltern in den Urlaub fahren, erleben sie die schönsten Abenteuer, staunen über Dinge aus vergangenen Tagen, lösen Rätsel und manchmal auch einen kleinen Kriminalfall. Dabei entdecken sie jedes Mal Sehenswürdigkeiten und Ausflugsziele, die Kindern wirklich Spaß machen. Auf ihren Touren erfahren sie so ganz nebenbei viel über Land und Leute und die Geschichte ihrer Urlaubsregion! - Feriengeschichte voller Spaß, Rätsel und Abenteuer für Kinder - Spannend und informativ: Urlaubslektüre und Reiseführer in einem Kinderbuch - Zum Selbstlesen oder zum gemeinsamen Lesen in der Familie - Die schönsten Urlaubsziele für Familien und Tipps für Ausflüge mit Kindern - Zoos, Freizeitparks und Museen, die Kinder begeistern - Geeignet für Buchvorstellungen und für die Leseförderung mit ANTOLIN - Kann auch im Heimat- und Sachunterricht in der Grundschule eingesetzt werden Ob Urlaub in Deutschland oder den Nachbarländern, ob Sommerferien am Meer oder Herbsturlaub in den Bergen: Diese Kinderbücher machen Lust, selbst die Koffer zu packen und loszuziehen! , Sicherheit im Autoinnenbereich > Innenausstattung , Auflage: 2. Auflage, Erscheinungsjahr: 20250102, Titel der Reihe: Lilly und Nikolas##, Autoren: Bieber-Geske, Steffi~Groeper, Kerstin, Illustrator: Pohle, Sabrina, Edition: ENL, Auflage: 25002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 128, Keyword: Abenteuer Buch Kinder; Abenteuer Bücher Kinder; Abenteuer Geschichte Kinder; Abenteuergeschichten Kinder; Abenteuergeschichten für Kinder zum Vorlesen; Abenteuergeschichten zum Vorlesen; Abenteuerland Königsaue; Abenteuerurlaub Deutschland mit Kindern; Abenteuerurlaub Kinder; Abenteuerurlaub mit Kindern in Deutschland; Aktivurlaub mit Kindern in Deutschland; Antolin Buch; Antolin Grundschule; Antolin Leseförderung; Antolin Leseprogramm; Attraktionen; Attraktionen Kinder; Attraktionen für Familien; Attraktionen für Kinder; Ausflug; Ausflug Kinder Harz; Ausflugsideen Kinder; Ausflugsziel Harz mit Kindern; Ausflugsziele Deutschland; Ausflugsziele Harz; Ausflugsziele Harz Kinder, Fachschema: Bilderbuch~Harz~Kind / Reisen, Wandern, Natur~Abenteuer / Kinderliteratur, Jugendliteratur, Fachkategorie: Reiseberichte, Reiseliteratur~Kinder/Jugendliche: Gegenwartsliteratur~Kinder/Jugendliche: Action- und Abenteuergeschichten~Kinder/Jugendliche: Familienromane~Bilderbücher, Altersempfehlung / Lesealter: 18, ab Alter: 4, bis Alter: 9, Warengruppe: HC/Kinder- und Jugendbücher/Bilderbücher, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Länge: 210, Breite: 148, Höhe: 20, Gewicht: 450, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Rhodos Kalender 2027 – Wandkalender | Fotokalender Griechenland 35x50cm Großformat, Premium Qualität, Urlaub, Ferien, Reise & Lifestyle – Perfekt fürEntdecken Sie Das Atemberaubende Inselparadies Rhodos Mit Unserem Exklusiven Kalender 2027. Dieser Hochwertige Wandkalender Zeichnet Sich Durch Wunderschöne Fotografien Der Insel Aus – Von Den Malerischen Stränden Bis Zu Historischen...24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Entspannung leicht gemacht - Meditieren für Anfänger (Ruhe, Entspannung, Erholung, Meditation, Regeneration) - Patrick Lynen, Audio, 4057664472748Entspannung Leicht Gemacht - Meditieren Für Anfänger (ruhe, Entspannung, Erholung, Meditation, Regeneration) Von Patrick Lynen, Lynen Media Gmbh, Sprecher: Markus Kästle, Sprache: Deutsch6,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Auszeit-Hotels in Deutschland bieten Entspannung und Erholung für gestresste Urlauber an?
In Deutschland bieten viele Hotels Auszeiten für gestresste Urlauber an, darunter das Schlosshotel Kronberg im Taunus, das Wellnesshotel Jagdhof in Bayern und das Strandhotel Fischland in Mecklenburg-Vorpommern. Diese Hotels bieten verschiedene Entspannungs- und Erholungsmöglichkeiten wie Wellnessanwendungen, Yoga-Kurse und Ruheoasen, um den Gästen eine Auszeit vom Alltag zu ermöglichen. Die idyllische Lage, die hochwertige Ausstattung und das umfangreiche Angebot an Aktivitäten machen diese Hotels zu beliebten Zielen für Erholungssuchende. **
-
Was ist der Unterschied zwischen Ferien, Urlaub und Reise?
Ferien beziehen sich in der Regel auf eine längere Pause von der Schule oder dem Arbeitsplatz, während Urlaub eine geplante Auszeit von der Arbeit ist. Eine Reise hingegen bezieht sich auf das Unterwegssein an einen anderen Ort, sei es für Ferien oder Urlaub. Ferien und Urlaub können also Teil einer Reise sein. **
-
Welche Aktivitäten bevorzugst du in deiner Freizeit zur Entspannung und Erholung?
In meiner Freizeit bevorzuge ich Yoga, da es mir hilft, meinen Geist zu beruhigen und meinen Körper zu entspannen. Außerdem genieße ich lange Spaziergänge in der Natur, um frische Luft zu schnappen und den Kopf freizubekommen. Abends lese ich gerne ein gutes Buch, um abzuschalten und mich zu entspannen. **
-
Welche Aktivitäten bevorzugen Menschen zur Erholung und Entspannung in ihrer Freizeit?
Menschen bevorzugen Aktivitäten wie Spaziergänge in der Natur, Lesen oder Musik hören, um sich zu erholen und zu entspannen. Sportliche Betätigungen wie Yoga, Schwimmen oder Radfahren sind ebenfalls beliebt. Viele genießen auch das Reisen oder das Treffen mit Freunden und Familie in ihrer Freizeit. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.